Segurança da conta
Chaves de API: bloquear saques não impede perdas nas negociações
Em poucas palavras
Uma chave sem permissão de saque ainda pode enviar ordens se o acesso à negociação estiver habilitado. Essas operações podem gerar perdas. O acesso somente para leitura também expõe as informações da conta que ele permite consultar. Revise cada permissão e a conta abrangida; desativar os saques não equivale a uma avaliação completa de segurança.
Nesta página
Um rastreador de carteira precisa de informações; um robô de negociação também pode precisar de permissão para agir. Conectar qualquer um desses serviços por meio de uma chave de API cria um caminho para o software acessar a conta na corretora. A pergunta útil é o que essa conexão pode fazer, e não apenas se os saques estão desativados.
Este artigo trata das permissões de API de contas em corretoras. É um assunto diferente das aprovações de tokens em uma carteira de autocustódia e não é uma recomendação para conectar um robô.
Leia a lista de permissões, não apenas um botão
A documentação da API Spot da Kraken separa consultas de saldo e histórico, envio de ordens, cancelamento de ordens e saques. Ela também descreve restrições por IP e prazo de validade da chave. São exemplos da Kraken Spot, não um menu de configurações universal para corretoras.
A referência de informações de chaves da API V5 da Bybit informa separadamente o modo somente para leitura e as categorias de permissão, incluindo negociação à vista, negociação de contratos, transferências entre contas e saques. Leia o modo geral e as permissões detalhadas em conjunto. Uma transferência interna e um saque para um destino externo não são a mesma coisa.
Consulte a documentação oficial atual do serviço, da conta e do produto que você usa. Nenhum desses documentos comprova que a corretora ou o recurso de API está disponível para todos os leitores ou em todos os países.
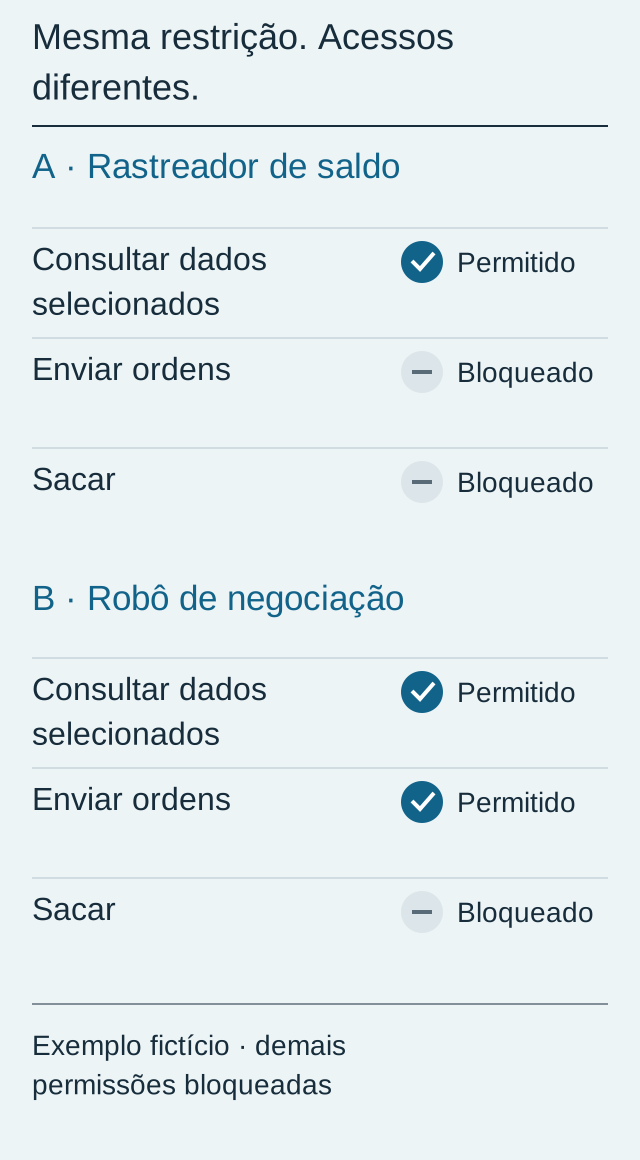
Duas conexões fictícias, a mesma configuração de saque
A comparação a seguir é uma revisão simplificada de permissões, não uma captura de tela nem uma configuração testada. “Consultar” se refere apenas aos dados selecionados da conta, não a acesso irrestrito.
| Conexão | Consultar dados selecionados | Enviar ordens | Sacar | O que ainda exige atenção |
|---|---|---|---|---|
| Rastreador de saldo | Permitido | Bloqueado | Bloqueado | Quem recebe os saldos e qualquer histórico permitido |
| Robô de negociação à vista | Permitido | Permitido | Bloqueado | Exposição de dados e perdas nas operações permitidas |
Neste exemplo, transferências entre contas e todas as demais permissões estão bloqueadas. Serviços reais podem solicitar permissões adicionais; exija uma finalidade para cada uma delas. Um rastreador que apenas exibe saldos não deveria precisar de permissão para comprar ou vender os ativos.
Uma perda sem nenhum saque
Suponha que uma conta fictícia de negociação à vista comece com 1.000 USDT e nenhum token. Um robô compra 10 tokens a 100 USDT cada e depois vende os 10 a 96 USDT cada. As duas ordens são executadas integralmente pelos preços informados. Ignore taxas e outros custos nesta ilustração.
| Etapa | Cálculo | Saldo em USDT |
|---|---|---|
| Início | Premissa do exemplo | 1.000 |
| Compra | 10 × 100 = 1.000 gastos | 0 |
| Venda | 10 × 96 = 960 recebidos | 960 |
A perda pela variação de preço é 1.000 − 960 = 40 USDT. Não houve saque, mas a conta perdeu 40 USDT. O cálculo ilustra o risco de negociação; não é uma demonstração de ataque, uma previsão nem um histórico de desempenho de robô. Os custos reais precisariam ser contabilizados separadamente; veja como conciliar o lucro realizado e as taxas.
Registre a conexão sem copiar o segredo
Antes de conectar um serviço, anote seu nome, finalidade, conta abrangida, permissões necessárias, data de revisão e onde a chave pode ser revogada. Não inclua o valor da chave, o segredo nem o código QR nessa lista.
As orientações de segurança de API da Kraken recomendam conceder o mínimo de permissões, armazenar as credenciais com segurança e excluir chaves sem uso. O acesso somente para leitura também exige cuidado: os saldos e os registros de negociação permitidos são informações financeiras.
Quando esses recursos estiverem disponíveis, revise as restrições por IP e o prazo de validade como controles adicionais; nenhum deles torna adequada uma permissão excessiva. Ao encerrar uma conexão, revise ou revogue sua chave nas configurações oficiais da corretora. Inspecione separadamente as ordens pendentes e as posições: não suponha que excluir uma chave cancela ordens ou desfaz operações já executadas. Este artigo não verificou o comportamento das ordens após a revogação em cada plataforma.
Comece pelo nosso guia de segurança de contas em corretoras para proteger o acesso à conta. Se identificar um acesso que não reconhece, procure o suporte oficial de segurança da corretora. Nunca envie uma chave de API ou segredo à CoinFom.
Nota editorial: A CoinFom elaborou a comparação e os cálculos com pesquisa, redação, tradução e revisão auxiliadas por IA. Fontes consultadas em 14 de outubro de 2026. Nenhuma chave foi criada, nenhum serviço foi conectado e nenhuma operação foi executada. Conteúdo educativo, não recomendação de investimento. A CoinFom pode receber comissões por indicação em outras partes do site; este artigo não contém link de cadastro. Veja Sobre, política editorial e correções.