Segurança de carteiras
Address poisoning: pontas iguais não bastam
Em poucas palavras
O início e o fim iguais não validam o destino completo. Obtenha as instruções atuais de recebimento por um canal confiável, compare todo o endereço final e pare diante de qualquer diferença. Um registro suspeito no histórico, sozinho, não comprova o roubo das chaves privadas.
Nesta página
Um destinatário que parece familiar ainda pode ser o destinatário errado. O foco aqui é uma falha específica: selecionar no histórico um destino parecido. O artigo não diagnostica uma carteira comprometida.
Histórico não é autorização
A MetaMask descreve o address poisoning, ou envenenamento de endereço, como uma tentativa de inserir no histórico um endereço parecido para desviar uma transferência posterior. Familiaridade não comprova que o destino escolhido é o correto.
Compare sem enviar nada
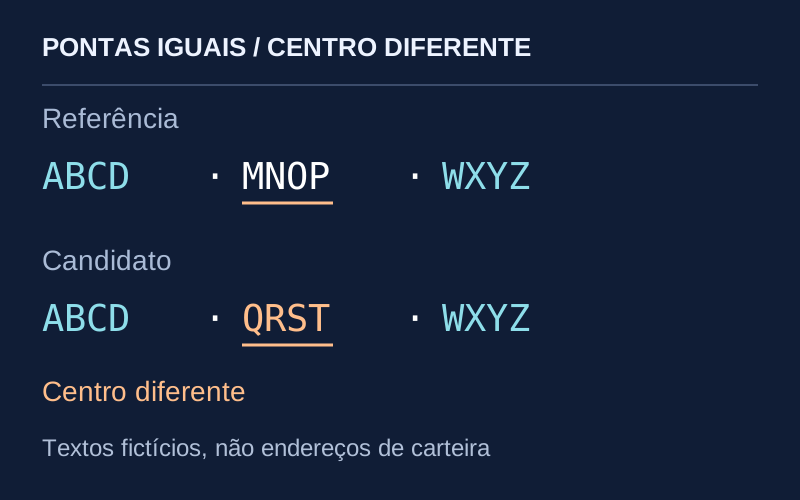
Os textos abaixo são exemplos propositalmente inválidos, não endereços de criptomoedas:
| Verificação | Referência | Candidato | Resultado |
|---|---|---|---|
| Início | ABCD | ABCD | Igual |
| Centro | MNOP | QRST | Diferente |
| Fim | WXYZ | WXYZ | Igual |
| Texto completo | ABCD · MNOP · WXYZ | ABCD · QRST · WXYZ | Diferente |
Dois trechos iguais não tornam os textos completos iguais. Uma interface que mostre apenas ABCD … WXYZ esconderia a diferença. Expanda o destino; as reticências não são uma confirmação.
Confira a fonte e depois a tela
A Ledger recomenda comparar o endereço completo com uma fonte confiável. Nosso roteiro separa as perguntas:
| Etapa | Pergunta | Quando parar |
|---|---|---|
| Obter | Abri as instruções atuais do destinatário por um canal confiável? | Não consigo confirmar a fonte |
| Comparar | Todo o destino final corresponde às instruções? | Há diferença sem explicação |
| Contexto | Ativo, rede e eventual memo/tag também estão corretos? | Requisitos pouco claros |
| Confirmar | Consigo examinar o destino na etapa final de assinatura/confirmação? | Só aparece um destino abreviado |
Um contato salvo ajuda somente se seu conteúdo foi verificado. Uma transferência anterior bem-sucedida não valida um destino diferente selecionado hoje. Veja as verificações de rede e memo no checklist de transferência.
Um registro estranho não é um diagnóstico
A Etherscan explica a falsificação com transferências de valor zero. Um registro desses, sozinho, não demonstra vazamento da chave privada nem comprova que todos os demais aspectos da carteira estão seguros. Diferencie um registro desconhecido de uma movimentação real de saldo não autorizada.
Se enviou ao destino errado, guarde a rede, o hash, o horário e os destinatários esperado e registrado. Use o canal oficial de denúncia do serviço; a MetaMask descreve seu processo aqui. Não suponha que uma transação confirmada possa ser simplesmente editada ou que a recuperação seja garantida. Nunca revele a frase de recuperação. Consulte nosso alerta sobre golpes de recuperação antes de responder a ofertas de recuperação paga.
Nota editorial: a CoinFom criou o exemplo e o roteiro com auxílio de IA na pesquisa, redação, tradução e revisão. Não realizamos transferência, ataque ou recuperação. Fontes consultadas em 2 de outubro de 2026. Conteúdo educativo, não recomendação de investimento. A CoinFom pode receber comissões em outras páginas; este artigo não tem link de cadastro. Veja Sobre, política editorial e correções.